Domain goldwimpern.de kaufen?
Wir ziehen mit dem Projekt
goldwimpern.de um.
Sind Sie am Kauf der Domain
goldwimpern.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain goldwimpern.de kaufen?
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **

Ähnliche Suchbegriffe für Feeds
Top-Angebote
Produkte zum Begriff Feeds:
-
Louis Widmer Widmer Pflege-Set: Augen-Make-up entfernen & pflegenAnwendungsgebiet von Widmer Pflege-Set: Augen-Make-up entfernen & pflegen Widmer Purederm klärende Lotion ohne Alkohol:Diese sanfte Widmer Purederm klärende Lotion ohne Alkohol mit Aloe Vera ist die ideale Ergänzung zur täglichen Gesichtsreinigung und bereitet jeden Hauttyp optimal auf die nachfolgende Pflege vor. Sie vervollständigt die Reinigung, wirkt erfrischend und beruhigend, ganz ohne Alkohol – so wird die Haut nicht ausgetrocknet. Die wohltuende Formel sorgt für ein gepflegtes, ausgeglichenes Hautgefühl und verbessert die Aufnahmefähigkeit der nachfolgenden Pflegeprodukte. Widmer Purederm Augen Make-up-Entferner Waterproof ohne Parfum:Dieser sanfte und zugleich gründliche Make-up-Entferner eignet sich hervorragend zur Entfernung selbst wasserfester Augen-Make-up-Produkte wie Mascara – ganz ohne ölige Rückstände. Die milde, parfum- und farbstofffreie Formel enthält beruhigendes Panthenol, das die empfindliche Augenpartie pflegt, das Feuchthaltevermögen der Haut unterstützt und vor Irritationen schützt. Widmer Purederm Augen Make-up-Entferner Waterproof ohne Parfum wurde speziell entwickelt für empfindliche Augen und optimal verträglich auch für Kontaktlinsenträgerinnen. Widmer Proderm Serum 2-Phasen:Das Widmer Proderm Serum 2-Phasen ist die ideale Lösung für eine intensive Anti-Aging-Pflege. Mit seiner leichten, schnell einziehenden Textur verbindet es die Wirksamkeit eines hochwertigen Serums mit der nährenden Pflege edler Öle.Dank seiner 7-fachen Anti-Aging-Wirkung trägt es aktiv zur Verbesserung des Hautbildes bei, indem es die Zellerneuerung fördert und der Haut zu neuer Frische verhilft. Gleichzeitig versorgt es die Haut intensiv mit Feuchtigkeit, stärkt ihre natürliche Schutzbarriere und unterstützt die Regeneration. Widmer Proderm Nachtcreme:Die Widmer Proderm Nachtcreme wurde speziell entwickelt, um die Haut während der Nacht intensiv zu regenerieren und zu stärken. Ihre leichte, dennoch reich123,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man die natürliche Schönheit der Augen betonen und ein ansprechendes Augen-Make-up kreieren?
Um die natürliche Schönheit der Augen zu betonen, kann man zunächst eine gute Augenpflege betreiben, um dunkle Augenringe und Schwellungen zu reduzieren. Dann kann man mit einem Primer die Augenlider vorbereiten und eine neutrale Lidschattenfarbe auftragen, um die Augen zu betonen. Abschließend kann man mit einem Eyeliner und Mascara die Wimpern definieren und die Augen zum Strahlen bringen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
-
Welche Pflege unter Make Up?
Welche Pflege unter Make Up? Es ist wichtig, die Haut vor dem Auftragen von Make-up gut zu pflegen, um ein ebenmäßiges und langanhaltendes Ergebnis zu erzielen. Dazu gehört eine gründliche Reinigung, das Auftragen einer Feuchtigkeitscreme und eventuell eines Primers, um die Haut zu glätten und Unebenheiten auszugleichen. Außerdem ist es ratsam, eine geeignete Foundation zu wählen, die zum Hauttyp passt und die Haut nicht austrocknet. Denken Sie auch daran, Ihr Make-up am Ende des Tages gründlich zu entfernen, um die Haut zu pflegen und Unreinheiten vorzubeugen. **
-
Was ist Kosmetik-Make-up für Frauen?
Kosmetik-Make-up für Frauen ist eine Art von Schönheitsprodukten, die verwendet werden, um das Aussehen des Gesichts zu verbessern oder zu verändern. Es umfasst Produkte wie Foundation, Concealer, Rouge, Lidschatten, Mascara und Lippenstift, die verwendet werden, um die Haut zu glätten, Unreinheiten zu verdecken, die Augen zu betonen und die Lippen zu färben. Kosmetik-Make-up kann verwendet werden, um einen natürlichen Look zu erzielen oder um dramatische Effekte zu erzielen, je nach Vorlieben und Anlässen. **
Welches Make up bei empfindlichen Augen?
Welches Make-up bei empfindlichen Augen? Bei empfindlichen Augen ist es wichtig, Make-up-Produkte zu wählen, die hypoallergen und frei von reizenden Inhaltsstoffen sind. Produkte, die für empfindliche Augen geeignet sind, enthalten oft keine Duftstoffe, Parabene oder andere potenziell reizende Substanzen. Es ist auch ratsam, auf wasserbasiertes Make-up zurückzugreifen, da ölbasierte Produkte die Augen reizen können. Zudem sollte darauf geachtet werden, dass die Produkte dermatologisch getestet und für empfindliche Augen zugelassen sind. Es kann auch hilfreich sein, vor dem Kauf eines neuen Make-up-Produkts eine Patch-Testung durchzuführen, um sicherzustellen, dass es keine Reaktionen hervorruft. **
Welches Augen Make up bei schlupflidern?
Welches Augen Make-up bei Schlupflidern? Bei Schlupflidern empfiehlt es sich, helle Lidschattenfarben zu verwenden, um die Augen optisch zu vergrößern. Zudem sollte man auf wasserfeste Mascara setzen, um ein Verschmieren zu verhindern. Ein guter Trick ist auch, den Lidstrich etwas dicker zu ziehen, um die Schlupflider zu kaschieren. Außerdem kann man mit Highlighter unter den Augenbrauen und in den Augenwinkeln zusätzliche Akzente setzen. **
Top-Angebote
Produkte zum Begriff Feeds:
-
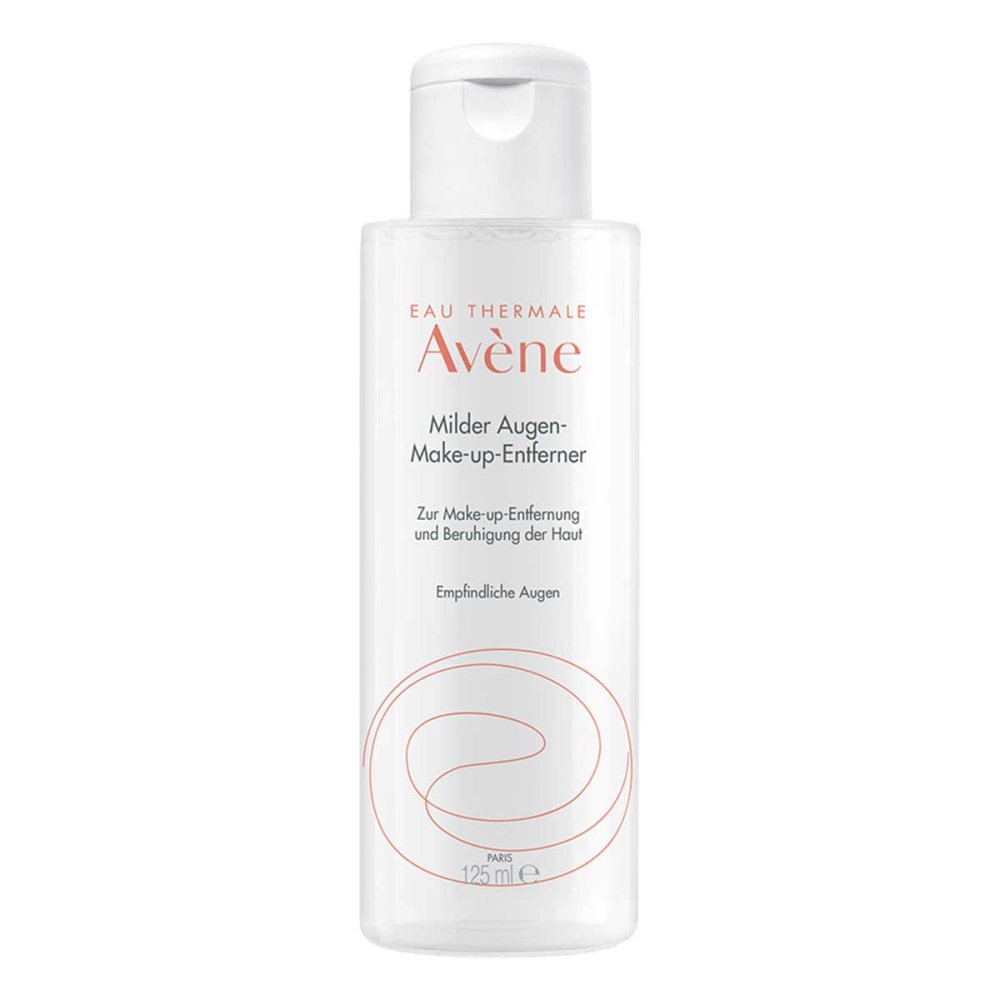
PIERRE FABRE DERMO KOSMETIK GmbH Avène Augen Make Up Entferner 04431518Anwendungsgebiet von Avène Augen Make Up EntfernerDer Avène Milde Augen-Make-up-Entferner entfernt sanft Make-up, beruhigt die Haut und ist besonders für empfindliche Augen, KontaktlinsenträgerInnen und gereizte Augenlider geeignet. Das gründliche Entfernen des Augen-Make-ups am Abend ist unerlässlich für strahlend schöne Augen. Die Haut um die Augenpartie ist besonders empfindlich und Make-up-Reste können die Haut um die Augen und das Bindegewebe reizen. Deshalb ist es wichtig zum Abschminken ein Reinigungsprodukt zu verwenden, das speziell für die empfindliche Augenpartie (und KontaktlinsenträgerInnen) entwickelt wurde. Es sollte sanft zur Haut sein und zugleich effektiv das Augen-Make-up entfernen. Die sanfte Gel-Lotion entfernt schonend und zugleich effektiv Augen-Make-up und beruhigt die Haut. Sie spendet der empfindlichen Augenpartie Feuchtigkeit und hinterlässt ein angenehmes, erfrischtes Hautgefühl. Ohne Duftstoffe. Avène bietet für wasserlösliches und wasserfestes Augen-Make-up das passende Reinigungsprodukt. Die Avène Reinigungen stehen für sanfte und besonders verträgliche Formulierungen, auf Basis des einzigartigen Avène Thermalwassers.Wirkungsweise von Avène Augen Make Up EntfernerDer Milde Augen-Make-up-Entferner – das perfekte Produkt zum Abschminken von wasserlöslichem Augen-Make-up: Besonders milde Tenside entfernen das Augen-Make-up sanft und effektiv. Hydriertes Stärkehydrolysat spendet Feuchtigkeit. Sehr hoher Gehalt an Avène Thermalwasser wirkt hautberuhigend, reizlindernd und entzündungshemmend. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (nach INCI) von Avène Augen Make Up Entferner: AVENE THERMAL SPRING WATER (AVENE AQUA). TRIETHANOLAMINE. SODIUM CHLORIDE. POLOXAMER 188. ACRYLATES/C10-30 ALKYL ACRYLATE CROSSPOLYMER. HYDROGENATED STARCH HYDROLYSATE. PHENETHYL ALCOHOL. WATER (AQUA).GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben gen14,66 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
PIERRE FABRE DERMO KOSMETIK GmbH Avène Augen Make Up Entferner WF 13865322Anwendungsgebiet von Avène Augen Make Up Entferner WFDer Avène Augen-Make-up-Entferner für wasserfestes Augen-Make-up entfernt sanft Make-up, beruhigt die Haut und ist besonders für empfindliche Augen, KontaktlinsenträgerInnen und gereizte Augenlider geeignet. Das gründliche Entfernen des Augen-Make-ups am Abend ist unerlässlich, um die strahlenden, schönen Augen zu bewahren. Die Haut um die Augenpartie ist besonders empfindlich und Make-up-Reste können die Haut um die Augen und das Bindegewebe reizen. Deshalb ist es wichtig zum Abschminken ein Reinigungsprodukt zu verwenden, das speziell für die empfindliche Augenpartie (und KontaktlinsenträgerInnen) entwickelt wurde. Es sollte sanft zur Haut sein, aber auch effektiv das Augen-Make-up entfernen. Die milde Zwei-Phasen-Schütteltextur entfernt sanft und zugleich effektiv wasserfestes Augen-Make-up, reduziert den Wimpernverlust und stärkt dadurch die Wimpern. Sie hinterlässt ein angenehmes, geschmeidiges Hautgefühl. Ohne Duftstoffe. Avène bietet für wasserlösliches und wasserfestes Augen-Make-up das passende Reinigungsprodukt. Die Avène Reinigungen stehen für sanfte und besonders verträgliche Formulierungen, auf Basis des einzigartigen Avène Thermalwassers.Wirkungsweise von Avène Augen Make Up Entferner WFDer Augen-Make-up-Entferner für wasserfestes Augen-Make-up enthält eine milde Zwei-Phasen-Schütteltextur bestehend aus einer Öl- und Wasser-Phase: Öl-Phase (Emollienzien), die wasserfestes Make-up effektiv löst und die Haut geschmeidig macht. Isotonische Wasser-Phase mit einer Salzkonzentration ähnlich die der Tränen für eine gute Augenverträglichkeit und zur Entfernung der öligen Rückstände. Avène Thermalwasser wirkt hautberuhigend, reizlindernd und entzündungshemmend. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (nach INCI) von Avène Augen Make Up Entferner WF: WATER (AQUA). AVENE THERMAL SPRING WATER (AVENE AQUA). ISODODECANE. C15,25 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Louis Widmer Widmer Pflege-Set: Augen-Make-up entfernen & pflegenAnwendungsgebiet von Widmer Pflege-Set: Augen-Make-up entfernen & pflegen Widmer Purederm klärende Lotion ohne Alkohol:Diese sanfte Widmer Purederm klärende Lotion ohne Alkohol mit Aloe Vera ist die ideale Ergänzung zur täglichen Gesichtsreinigung und bereitet jeden Hauttyp optimal auf die nachfolgende Pflege vor. Sie vervollständigt die Reinigung, wirkt erfrischend und beruhigend, ganz ohne Alkohol – so wird die Haut nicht ausgetrocknet. Die wohltuende Formel sorgt für ein gepflegtes, ausgeglichenes Hautgefühl und verbessert die Aufnahmefähigkeit der nachfolgenden Pflegeprodukte. Widmer Purederm Augen Make-up-Entferner Waterproof ohne Parfum:Dieser sanfte und zugleich gründliche Make-up-Entferner eignet sich hervorragend zur Entfernung selbst wasserfester Augen-Make-up-Produkte wie Mascara – ganz ohne ölige Rückstände. Die milde, parfum- und farbstofffreie Formel enthält beruhigendes Panthenol, das die empfindliche Augenpartie pflegt, das Feuchthaltevermögen der Haut unterstützt und vor Irritationen schützt. Widmer Purederm Augen Make-up-Entferner Waterproof ohne Parfum wurde speziell entwickelt für empfindliche Augen und optimal verträglich auch für Kontaktlinsenträgerinnen. Widmer Proderm Serum 2-Phasen:Das Widmer Proderm Serum 2-Phasen ist die ideale Lösung für eine intensive Anti-Aging-Pflege. Mit seiner leichten, schnell einziehenden Textur verbindet es die Wirksamkeit eines hochwertigen Serums mit der nährenden Pflege edler Öle.Dank seiner 7-fachen Anti-Aging-Wirkung trägt es aktiv zur Verbesserung des Hautbildes bei, indem es die Zellerneuerung fördert und der Haut zu neuer Frische verhilft. Gleichzeitig versorgt es die Haut intensiv mit Feuchtigkeit, stärkt ihre natürliche Schutzbarriere und unterstützt die Regeneration. Widmer Proderm Nachtcreme:Die Widmer Proderm Nachtcreme wurde speziell entwickelt, um die Haut während der Nacht intensiv zu regenerieren und zu stärken. Ihre leichte, dennoch reich123,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
-
Wie kann man die natürliche Schönheit der Augen betonen und ein ansprechendes Augen-Make-up kreieren?
Um die natürliche Schönheit der Augen zu betonen, kann man zunächst eine gute Augenpflege betreiben, um dunkle Augenringe und Schwellungen zu reduzieren. Dann kann man mit einem Primer die Augenlider vorbereiten und eine neutrale Lidschattenfarbe auftragen, um die Augen zu betonen. Abschließend kann man mit einem Eyeliner und Mascara die Wimpern definieren und die Augen zum Strahlen bringen. **
-
Was sind die Vor- und Nachteile von RSS-Feeds im Vergleich zu Social-Media-Feeds?
Vorteile von RSS-Feeds sind die bessere Kontrolle über die Inhalte, keine Algorithmus-basierte Filterung und keine Werbung. Nachteile sind die geringere Interaktion mit anderen Nutzern und die begrenzte Reichweite im Vergleich zu Social-Media-Feeds. **
Ähnliche Suchbegriffe für Feeds
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Pflege unter Make Up?
Welche Pflege unter Make Up? Es ist wichtig, die Haut vor dem Auftragen von Make-up gut zu pflegen, um ein ebenmäßiges und langanhaltendes Ergebnis zu erzielen. Dazu gehört eine gründliche Reinigung, das Auftragen einer Feuchtigkeitscreme und eventuell eines Primers, um die Haut zu glätten und Unebenheiten auszugleichen. Außerdem ist es ratsam, eine geeignete Foundation zu wählen, die zum Hauttyp passt und die Haut nicht austrocknet. Denken Sie auch daran, Ihr Make-up am Ende des Tages gründlich zu entfernen, um die Haut zu pflegen und Unreinheiten vorzubeugen. **
-
Was ist Kosmetik-Make-up für Frauen?
Kosmetik-Make-up für Frauen ist eine Art von Schönheitsprodukten, die verwendet werden, um das Aussehen des Gesichts zu verbessern oder zu verändern. Es umfasst Produkte wie Foundation, Concealer, Rouge, Lidschatten, Mascara und Lippenstift, die verwendet werden, um die Haut zu glätten, Unreinheiten zu verdecken, die Augen zu betonen und die Lippen zu färben. Kosmetik-Make-up kann verwendet werden, um einen natürlichen Look zu erzielen oder um dramatische Effekte zu erzielen, je nach Vorlieben und Anlässen. **
-
Welches Make up bei empfindlichen Augen?
Welches Make-up bei empfindlichen Augen? Bei empfindlichen Augen ist es wichtig, Make-up-Produkte zu wählen, die hypoallergen und frei von reizenden Inhaltsstoffen sind. Produkte, die für empfindliche Augen geeignet sind, enthalten oft keine Duftstoffe, Parabene oder andere potenziell reizende Substanzen. Es ist auch ratsam, auf wasserbasiertes Make-up zurückzugreifen, da ölbasierte Produkte die Augen reizen können. Zudem sollte darauf geachtet werden, dass die Produkte dermatologisch getestet und für empfindliche Augen zugelassen sind. Es kann auch hilfreich sein, vor dem Kauf eines neuen Make-up-Produkts eine Patch-Testung durchzuführen, um sicherzustellen, dass es keine Reaktionen hervorruft. **
-
Welches Augen Make up bei schlupflidern?
Welches Augen Make-up bei Schlupflidern? Bei Schlupflidern empfiehlt es sich, helle Lidschattenfarben zu verwenden, um die Augen optisch zu vergrößern. Zudem sollte man auf wasserfeste Mascara setzen, um ein Verschmieren zu verhindern. Ein guter Trick ist auch, den Lidstrich etwas dicker zu ziehen, um die Schlupflider zu kaschieren. Außerdem kann man mit Highlighter unter den Augenbrauen und in den Augenwinkeln zusätzliche Akzente setzen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.