Domain goldwimpern.de kaufen?
Wir ziehen mit dem Projekt
goldwimpern.de um.
Sind Sie am Kauf der Domain
goldwimpern.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain goldwimpern.de kaufen?
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie bieten den Vorteil, Platz zu sparen, die Ästhetik zu verbessern und das Teilen von Links in sozialen Medien zu erleichtern. Außerdem können sie die Klickrate erhöhen und das Tracking von Klicks ermöglichen. **
Wie funktionieren URL-Verkürzer und welchen Nutzen bieten sie?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die leichter zu teilen sind. Sie bieten den Nutzen, Platz zu sparen, Links benutzerfreundlicher zu gestalten und die Verfolgung von Klicks und Analysen zu ermöglichen. Dadurch können Unternehmen ihre Marketingstrategien verbessern und die Effektivität ihrer Kampagnen messen. **

Ähnliche Suchbegriffe für URL-Verkürzer
Top-Angebote
Produkte zum Begriff URL-Verkürzer:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie für die Nutzer?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere und handlichere Links umwandeln. Diese verkürzten Links sind einfacher zu teilen, speichern und verbreiten. Nutzer profitieren von einer verbesserten Ästhetik, einer besseren Übersichtlichkeit und einer erhöhten Klickrate durch die Verwendung von URL-Verkürzern. **
-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie gegenüber langen Links?
URL-Verkürzer funktionieren, indem sie lange Links in kürzere, benutzerfreundlichere Versionen umwandeln. Sie bieten den Vorteil, dass sie Platz sparen, leichter zu teilen sind und das Erscheinungsbild von Links verbessern. Zudem ermöglichen sie das Tracking von Klicks und bieten Statistiken zur Linknutzung. **
-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie für die Benutzer?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere und handlichere Links umwandeln. Sie bieten den Benutzern die Möglichkeit, Platz zu sparen, Links einfacher zu teilen und die Ästhetik von Beiträgen zu verbessern. Zudem ermöglichen sie das Tracking von Klicks und bieten Statistiken zur Leistung der Links. **
-
Wie funktionieren URL-Verkürzer und welchen Nutzen haben sie für die Internetnutzer?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen und zu merken sind. Sie helfen Internetnutzern, Platz zu sparen, Links schneller zu teilen und die Ästhetik von Beiträgen zu verbessern. Außerdem können sie die Klickrate erhöhen, da kürzere Links oft vertrauenswürdiger wirken. **


Wie können Verkürzer helfen, Links benutzerfreundlicher zu gestalten? Welche Vorteile bieten Verkürzer für die Teilen von URL-Links in sozialen Medien?
Verkürzer können lange URLs in kürzere und benutzerfreundlichere Links umwandeln, was das Teilen und Merken erleichtert. Sie helfen auch, Platz zu sparen und die Ästhetik von Posts in sozialen Medien zu verbessern. Zudem bieten Verkürzer die Möglichkeit, Klicks zu verfolgen und Statistiken über die Nutzung der Links zu erhalten. **
Kannst du mir erklären, wie ein URL-Verkürzer funktioniert und welche Vorteile er bietet?
Ein URL-Verkürzer funktioniert, indem er lange URLs in kürzere Links umwandelt, die einfacher zu teilen sind. Dies geschieht durch das Ersetzen der ursprünglichen URL durch eine kürzere Version, die auf die gleiche Webseite verweist. Die Vorteile eines URL-Verkürzers sind eine verbesserte Ästhetik, eine einfachere Weitergabe von Links in begrenzten Zeichenbereichen wie in sozialen Medien und die Möglichkeit, Klicks und Analysen zu verfolgen. **
Top-Angebote
Produkte zum Begriff URL-Verkürzer:
-
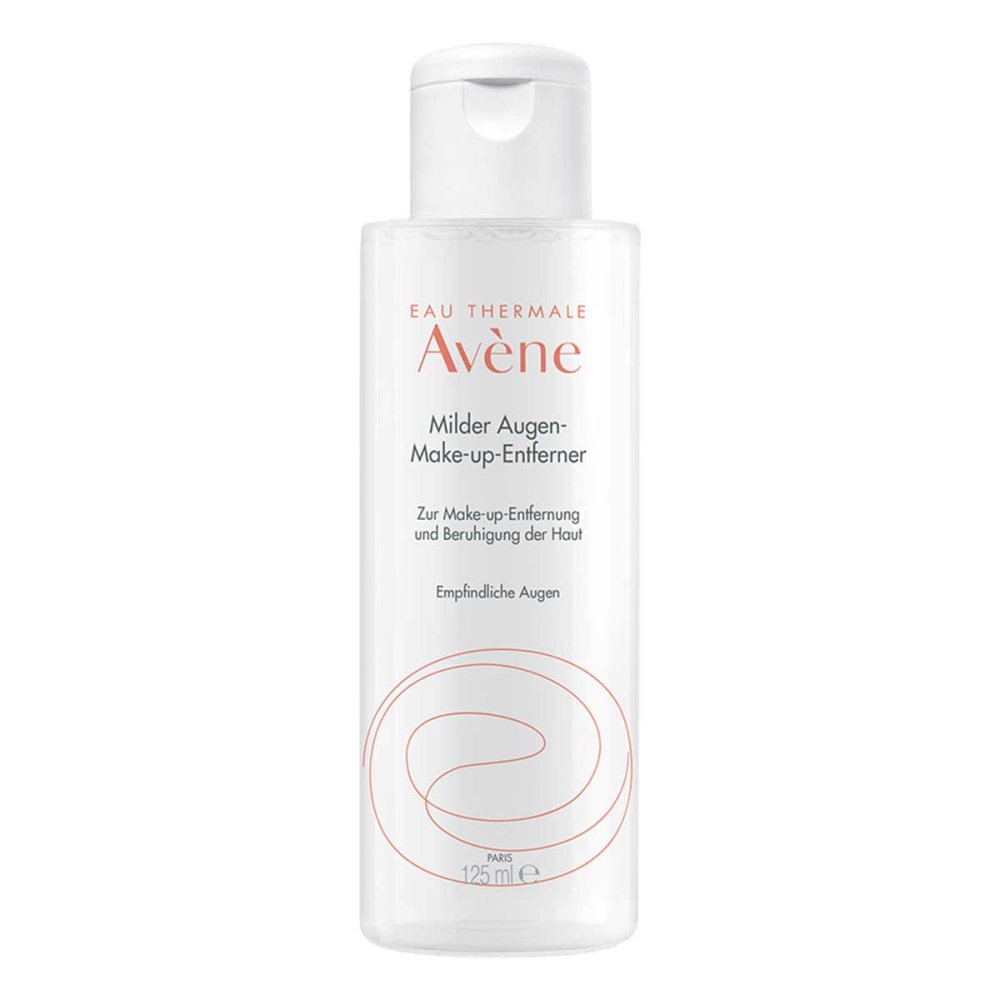
PIERRE FABRE DERMO KOSMETIK GmbH Avène Augen Make Up Entferner 04431518Anwendungsgebiet von Avène Augen Make Up EntfernerDer Avène Milde Augen-Make-up-Entferner entfernt sanft Make-up, beruhigt die Haut und ist besonders für empfindliche Augen, KontaktlinsenträgerInnen und gereizte Augenlider geeignet. Das gründliche Entfernen des Augen-Make-ups am Abend ist unerlässlich für strahlend schöne Augen. Die Haut um die Augenpartie ist besonders empfindlich und Make-up-Reste können die Haut um die Augen und das Bindegewebe reizen. Deshalb ist es wichtig zum Abschminken ein Reinigungsprodukt zu verwenden, das speziell für die empfindliche Augenpartie (und KontaktlinsenträgerInnen) entwickelt wurde. Es sollte sanft zur Haut sein und zugleich effektiv das Augen-Make-up entfernen. Die sanfte Gel-Lotion entfernt schonend und zugleich effektiv Augen-Make-up und beruhigt die Haut. Sie spendet der empfindlichen Augenpartie Feuchtigkeit und hinterlässt ein angenehmes, erfrischtes Hautgefühl. Ohne Duftstoffe. Avène bietet für wasserlösliches und wasserfestes Augen-Make-up das passende Reinigungsprodukt. Die Avène Reinigungen stehen für sanfte und besonders verträgliche Formulierungen, auf Basis des einzigartigen Avène Thermalwassers.Wirkungsweise von Avène Augen Make Up EntfernerDer Milde Augen-Make-up-Entferner – das perfekte Produkt zum Abschminken von wasserlöslichem Augen-Make-up: Besonders milde Tenside entfernen das Augen-Make-up sanft und effektiv. Hydriertes Stärkehydrolysat spendet Feuchtigkeit. Sehr hoher Gehalt an Avène Thermalwasser wirkt hautberuhigend, reizlindernd und entzündungshemmend. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (nach INCI) von Avène Augen Make Up Entferner: AVENE THERMAL SPRING WATER (AVENE AQUA). TRIETHANOLAMINE. SODIUM CHLORIDE. POLOXAMER 188. ACRYLATES/C10-30 ALKYL ACRYLATE CROSSPOLYMER. HYDROGENATED STARCH HYDROLYSATE. PHENETHYL ALCOHOL. WATER (AQUA).GegenanzeigenBei bekannter Überempfindlichkeit gegenüber einen der oben gen12,72 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
PIERRE FABRE DERMO KOSMETIK GmbH Avène Augen Make Up Entferner WF 13865322Anwendungsgebiet von Avène Augen Make Up Entferner WFDer Avène Augen-Make-up-Entferner für wasserfestes Augen-Make-up entfernt sanft Make-up, beruhigt die Haut und ist besonders für empfindliche Augen, KontaktlinsenträgerInnen und gereizte Augenlider geeignet. Das gründliche Entfernen des Augen-Make-ups am Abend ist unerlässlich, um die strahlenden, schönen Augen zu bewahren. Die Haut um die Augenpartie ist besonders empfindlich und Make-up-Reste können die Haut um die Augen und das Bindegewebe reizen. Deshalb ist es wichtig zum Abschminken ein Reinigungsprodukt zu verwenden, das speziell für die empfindliche Augenpartie (und KontaktlinsenträgerInnen) entwickelt wurde. Es sollte sanft zur Haut sein, aber auch effektiv das Augen-Make-up entfernen. Die milde Zwei-Phasen-Schütteltextur entfernt sanft und zugleich effektiv wasserfestes Augen-Make-up, reduziert den Wimpernverlust und stärkt dadurch die Wimpern. Sie hinterlässt ein angenehmes, geschmeidiges Hautgefühl. Ohne Duftstoffe. Avène bietet für wasserlösliches und wasserfestes Augen-Make-up das passende Reinigungsprodukt. Die Avène Reinigungen stehen für sanfte und besonders verträgliche Formulierungen, auf Basis des einzigartigen Avène Thermalwassers.Wirkungsweise von Avène Augen Make Up Entferner WFDer Augen-Make-up-Entferner für wasserfestes Augen-Make-up enthält eine milde Zwei-Phasen-Schütteltextur bestehend aus einer Öl- und Wasser-Phase: Öl-Phase (Emollienzien), die wasserfestes Make-up effektiv löst und die Haut geschmeidig macht. Isotonische Wasser-Phase mit einer Salzkonzentration ähnlich die der Tränen für eine gute Augenverträglichkeit und zur Entfernung der öligen Rückstände. Avène Thermalwasser wirkt hautberuhigend, reizlindernd und entzündungshemmend. Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe (nach INCI) von Avène Augen Make Up Entferner WF: WATER (AQUA). AVENE THERMAL SPRING WATER (AVENE AQUA). ISODODECANE. C15,38 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolf, Paula: Paulas Make-up-MasterclassPaulas Make-up-Masterclass , Lernen von einer der erfolgreichsten Influencerinnen Österreichs: Basics für den Alltag, ausgefallene Tutorials und exklusive Looks, mit denen man bei jeder Gelegenheit den perfekten Ton trifft. Sechs Millionen Follower in den Sozialen Medien können nicht irren. Paula Wolf zeigt Selbstverwirklichung mit Pinsel, Puder, Blush und Lippenstift. , Kabel & Drähte > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 20231021, Produktform: Leinen, Autoren: Wolf, Paula, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Anleitung; Beauty; Fasching; Halloween; Instagram; Look; Party; Schminke; Social Media; Style; TikTok; Tutorial; Wild, Fachschema: Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege, Fachkategorie: Kosmetik, Haare und Beauty, Warengruppe: TB/Schönheit/Kosmetik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 237, Breite: 178, Höhe: 24, Gewicht: 808, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie bieten den Vorteil, Platz zu sparen, die Ästhetik zu verbessern und das Teilen von Links in sozialen Medien zu erleichtern. Außerdem können sie die Klickrate erhöhen und das Tracking von Klicks ermöglichen. **
-
Wie funktionieren URL-Verkürzer und welchen Nutzen bieten sie?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die leichter zu teilen sind. Sie bieten den Nutzen, Platz zu sparen, Links benutzerfreundlicher zu gestalten und die Verfolgung von Klicks und Analysen zu ermöglichen. Dadurch können Unternehmen ihre Marketingstrategien verbessern und die Effektivität ihrer Kampagnen messen. **
-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie für die Nutzer?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere und handlichere Links umwandeln. Diese verkürzten Links sind einfacher zu teilen, speichern und verbreiten. Nutzer profitieren von einer verbesserten Ästhetik, einer besseren Übersichtlichkeit und einer erhöhten Klickrate durch die Verwendung von URL-Verkürzern. **
-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie gegenüber langen Links?
URL-Verkürzer funktionieren, indem sie lange Links in kürzere, benutzerfreundlichere Versionen umwandeln. Sie bieten den Vorteil, dass sie Platz sparen, leichter zu teilen sind und das Erscheinungsbild von Links verbessern. Zudem ermöglichen sie das Tracking von Klicks und bieten Statistiken zur Linknutzung. **
Ähnliche Suchbegriffe für URL-Verkürzer
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren URL-Verkürzer und welche Vorteile bieten sie für die Benutzer?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere und handlichere Links umwandeln. Sie bieten den Benutzern die Möglichkeit, Platz zu sparen, Links einfacher zu teilen und die Ästhetik von Beiträgen zu verbessern. Zudem ermöglichen sie das Tracking von Klicks und bieten Statistiken zur Leistung der Links. **
-
Wie funktionieren URL-Verkürzer und welchen Nutzen haben sie für die Internetnutzer?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen und zu merken sind. Sie helfen Internetnutzern, Platz zu sparen, Links schneller zu teilen und die Ästhetik von Beiträgen zu verbessern. Außerdem können sie die Klickrate erhöhen, da kürzere Links oft vertrauenswürdiger wirken. **
-
Wie können Verkürzer helfen, Links benutzerfreundlicher zu gestalten? Welche Vorteile bieten Verkürzer für die Teilen von URL-Links in sozialen Medien?
Verkürzer können lange URLs in kürzere und benutzerfreundlichere Links umwandeln, was das Teilen und Merken erleichtert. Sie helfen auch, Platz zu sparen und die Ästhetik von Posts in sozialen Medien zu verbessern. Zudem bieten Verkürzer die Möglichkeit, Klicks zu verfolgen und Statistiken über die Nutzung der Links zu erhalten. **
-
Kannst du mir erklären, wie ein URL-Verkürzer funktioniert und welche Vorteile er bietet?
Ein URL-Verkürzer funktioniert, indem er lange URLs in kürzere Links umwandelt, die einfacher zu teilen sind. Dies geschieht durch das Ersetzen der ursprünglichen URL durch eine kürzere Version, die auf die gleiche Webseite verweist. Die Vorteile eines URL-Verkürzers sind eine verbesserte Ästhetik, eine einfachere Weitergabe von Links in begrenzten Zeichenbereichen wie in sozialen Medien und die Möglichkeit, Klicks und Analysen zu verfolgen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.